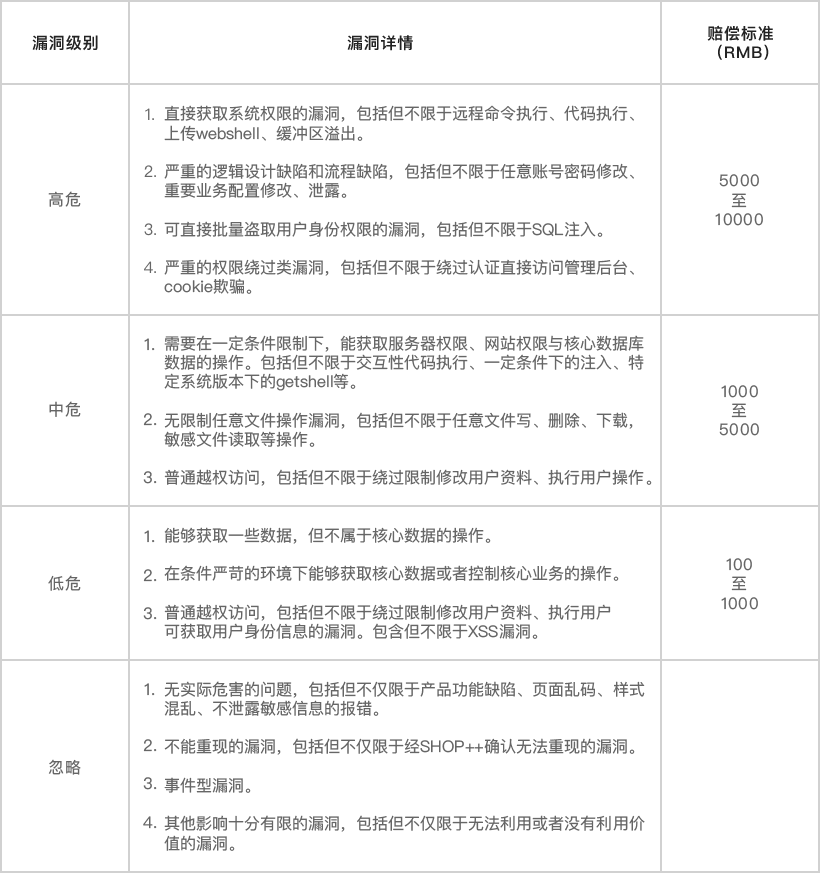
| 高危 | - 直接获取系统权限的漏洞,包括但不限于远程命令执行、代码执行、上传 webshell、缓冲区溢出。
- 严重的逻辑设计缺陷和流程缺陷,包括但不限于任意账号密码修改、重要业务配置修改、泄露。
- 可直接批量盗取用户身份权限的漏洞,包括但不限于 SQL 注入。
- 严重的权限绕过类漏洞,包括但不限于绕过认证直接访问管理后台、cookie 欺骗。
| 5000 至 10000 |
|---|
| 中危 | - 需要在一定条件限制下,能获取服务器权限、网站权限与核心数据库数据的操作。包括但不限于交互性代码执行、一定条件下的注入、特定系统版本下的 getshell 等。
- 无限制任意文件操作漏洞,包括但不限于任意文件写、删除、下载、敏感文件读取等操作。
- 普通越权访问,包括但不限于绕过限制修改用户资料、执行用户操作。
| 1000 至 5000 |
|---|
| 低危 | - 能够获取一些数据,但不属于核心数据的操作。
- 在条件严苛的环境下能够获取核心数据或者控制核心业务的操作。
- 普通越权访问,包括但不限于绕过限制修改用户资料、执行用户可获取用户身份信息的漏洞,包含但不限于 XSS 漏洞。
| 100 至 1000 |
|---|
| 忽略 | - 无实际危害的问题,包括但不限于产品功能缺陷、页面乱码、样式混乱、不泄露敏感信息的报错。
- 不能重现的漏洞,包括但不限于经 SHOP++ 确认无法重现的漏洞。
- 事件型漏洞。
- 其他影响十分有限的漏洞,包括但不限于无法利用或者没有利用价值的漏洞。
| — |
|---|